给数据穿上隐形铠甲:一文读懂透明加密技术
数字化转型提速,企业的生产调度、财务结算、客户信息等数据在网络上高频 "往返"。IPSec VPN 网关作为网络出口的安全屏障,通过加密、认证、防篡改、防重放等手段,为数据在公网中的传输筑起第一道防线。
但现实往往并不理想。一些服役多年的老旧 VPN 网关,受硬件和历史条件限制,仍在采用 DES、MD5、SHA1 等早已被证明存在极大安全风险的算法;密钥交换过程不够规范,埋下了被中间人攻击的隐患;系统又因老旧无法升级,导致国产密码算法的替代迟迟难以落地。可这些网关 "服役未到期",往往无法直接更换 —— 一边是日益严峻的安全形势,一边是无法轻易替换的存量设备,企业该如何破局?
答案,是给这些网关 "外挂" 一件 "隐形铠甲"——透明加密。其核心思路,是在 IPSec VPN 网关之间部署一台透明加解密装置,对网关已经加密过的数据,再做一次加密(即 "二次加密"),为数据提供双重安全防护。
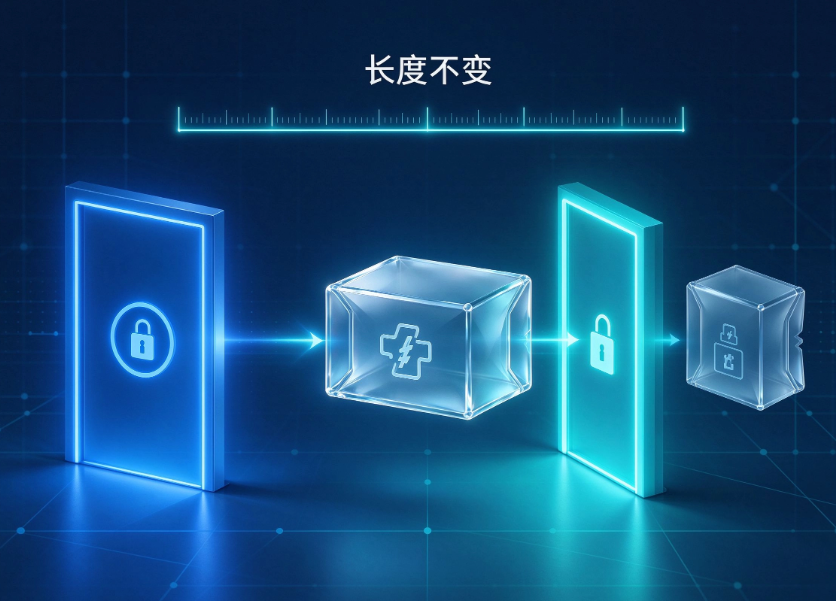
"透明" 到底体现在哪里? 最关键的,是它不会改变原有的协议流程、数据格式和数据包长度。网关完成第一次加密后,透明装置在不改动报文结构的前提下,对密文部分进行第二次加密形成新密文;同时,对原认证范围的数据进行二次认证。二次加密后的密文长度、认证数据长度,都与加密前完全一致。整个过程对上游应用和下游网关 "无感"—— 就像一层透明的防护罩,你看不见它,但它始终在守护数据。
更进一步,这项技术能智能识别不同类型的报文封装(如 ESP 封装、AH 认证下的 ESP 封装等),依据安全参数索引、目的地址与协议类型,为不同的 "感兴趣流" 建立独立的加密通道和安全联盟;并通过序列号重放检查、摘要值一致性校验,及时识别并丢弃被篡改的数据包 —— 任何在网络上对数据的微小改动,都会引起认证数据的巨大变化而被识破。
在密钥管理上,透明加解密装置采用预置密钥池的方式:密钥事先通过量子密钥分发设备在两端生成,或由人工手动充注,并细分为 AH 认证密钥、ESP 认证密钥、ESP 加密密钥等入 / 出密钥,分别用于收发方向的加解密与认证。由于不涉及繁琐的 IKE 在线密钥协商,也无需对数据报文做过多的解析与拆包封包,整条链路实现效率高、安全性强。
对企业而言,透明加密的价值清晰而直接:
无缝升级:不替换既有网关、不改动网络架构,即可为存量设备补齐安全短板;
安全增强:二次加密叠加二次认证,配合预置密钥,显著提升抵御弱算法与中间人攻击的能力;
国产密码落地:装置可灵活采用 SM 系列等国产密码算法,为密码应用安全评估与国产化替代提供一条平滑路径。
数据安全从来不是一次性的采购,而是一场持续的攻防。当 "看不见的安全" 成为可能,透明加密正以润物无声的方式,为企业的每一份数据默默护航。
本文来源:文件加密专家网,数据安全研究院
主笔专家:田有亮
责任编辑:编辑部-王泽宇
最后更新时间:2026年10月22日
上一篇:某AGV公司算法工程师把SLAM代码推到GitHub备份,离职后新公司直接clone:代码仓库管控的致命疏忽 下一篇:给 IPSec VPN 网关加一道 透明加密的安全锁