某AGV公司算法工程师把SLAM代码推到GitHub备份,离职后新公司直接clone:代码仓库管控的致命疏忽
去年跟一个做仓储物流机器人的朋友吃饭,他跟我说了件事,我听完沉默了好久。
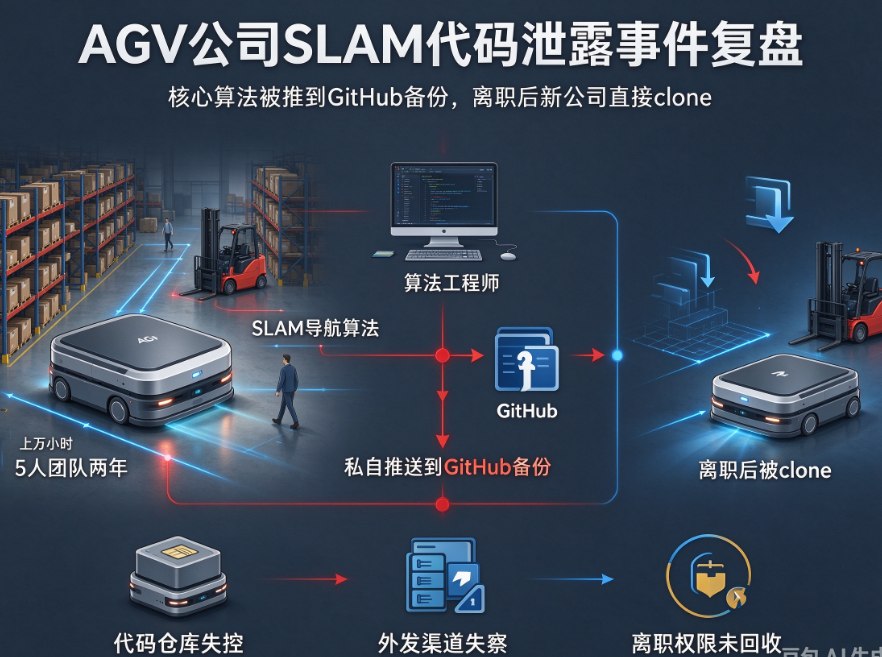
他们公司做AGV的,核心壁垒在SLAM导航算法——怎么在动态仓库环境里实时建图、怎么避开叉车和行人、怎么在多楼层之间无缝切换定位。这套东西他们五个人磨了两年,光现场调试就蹲了四个客户仓库,累计跑了上万小时。
负责算法的工程师姓赵,985硕士,在公司干了三年。去年九月离职,去了另一家做AMR的公司。
泄露方式说出来你可能觉得荒唐:
赵某在职期间,嫌公司内网代码仓库太慢,自己建了个GitHub私有仓库,把核心算法代码推上去做"个人备份"。他觉得自己设了private,别人看不到,没什么问题。
离职的时候,他删了公司电脑上的代码,交接也做了。但GitHub上那个仓库,他没删。
新公司入职第一周,他直接clone了下来。
怎么发现的?今年四月,竞品发了一款新AMR,宣传视频里那个动态避障的逻辑、多楼层切换定位的方案,跟他们如出一辙。朋友找了个做逆向的哥们看了下对方发布的SDK,里面几个函数命名习惯、甚至一段注释里的拼写错误,都跟他们的代码一模一样。
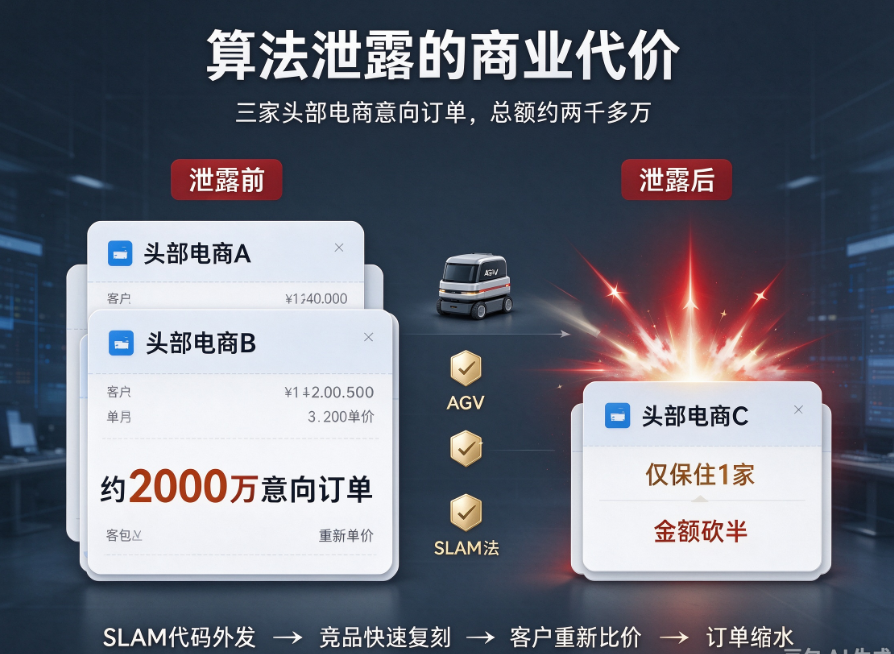
损失:他们原本靠算法优势拿了三家头部电商的意向订单,总金额大概两千多万。竞品一出,客户直接要求重新比价,最后只保住了一家,金额砍了一半。
报警了吗?报了。但GitHub私有仓库这个东西,你很难证明他是"故意泄露"还是"个人备份"。加上代码本身没做混淆,对方改改变量名、重构一下结构,同一性鉴定就很难做了。
这事暴露的问题很明确:
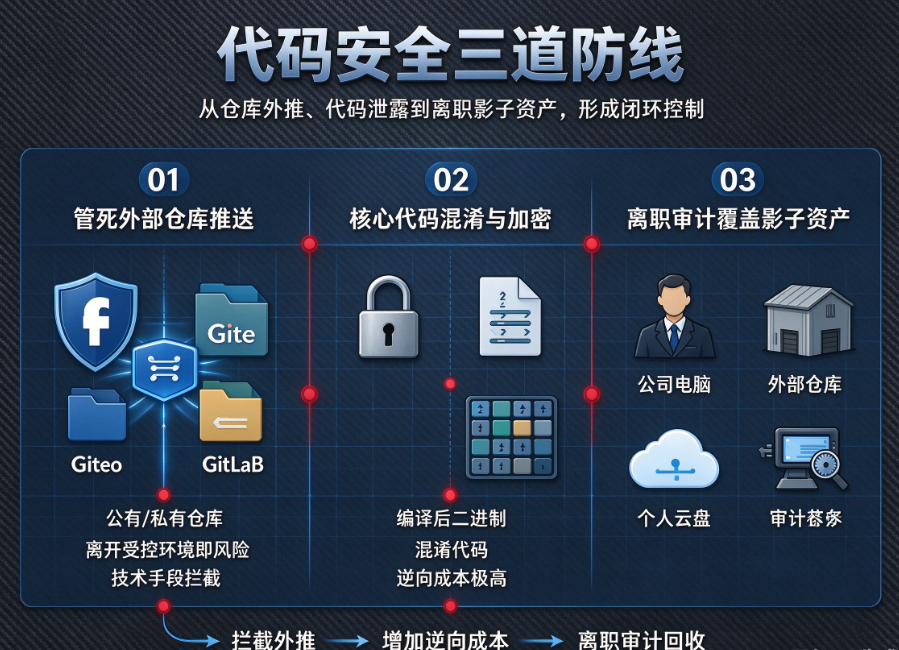
第一,代码外推到外部平台必须管死。 GitHub、Gitee、GitLab,不管公有还是私有,只要代码离开了公司受控环境,就是风险。不是靠员工自觉,要靠技术手段拦截。
第二,核心代码要做混淆和加密。 就算被拷走了,对方拿到的也是编译后的二进制或者混淆过的代码,逆向成本极高。
第三,离职审计要覆盖"影子资产"。 不能只查公司电脑,还要查员工有没有把代码推到外部仓库、有没有存在个人云盘里。
具体怎么落地?
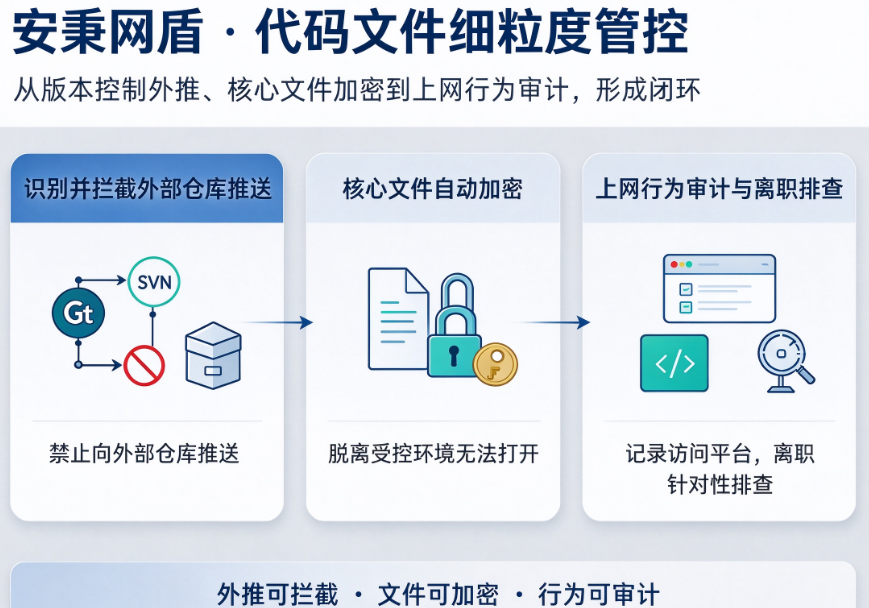
我后来了解到安秉网盾,它对代码类文件的管控做得比较细:
可以识别Git、SVN等版本控制工具的进程,禁止向外部仓库推送;
核心文件自动加密,脱离受控环境就打不开;
另外它的上网行为审计能记录员工访问过哪些代码托管平台,离职审计时可以针对性排查。
对于靠算法吃饭的公司来说,代码就是全部身家。一个GitHub私有仓库,可能就是你两年研发成果的终点。
本文来源:国家网信办,360安全网
主笔专家:沈昌祥
责任编辑:编辑部-刘沐言
最后更新时间:2026年10月21日
上一篇:面向电力调度:高并发场景下的透明加解密实践 下一篇:没有了