面向电力调度:高并发场景下的透明加解密实践
在新型电力系统建设过程中,电力调度运行数据属于电网核心敏感资产,涵盖遥测遥信、调度指令、运行日志等海量信息,对数据保密性、处理实时性都有着严苛要求。业务系统会持续产生大批量读写请求,高并发访问场景下,传统透明加密方案容易出现任务堆积、处理延迟飙升、CPU 资源抢占等问题,安全防护与业务性能之间常常出现矛盾。
透明加密(TDE)的核心优势是业务无感知,数据落盘自动加密、读取自动解密,上层业务无需改造代码,即可完成静态数据防护。但很多通用透明加密方案只侧重安全能力,没有针对高并发流量做专门优化,当调度业务高峰期大量加解密请求涌入,线程资源分配不合理,就会出现吞吐量下降,甚至影响调度业务正常运行。
针对电力调度高并发业务痛点,行业出现结合流水线并发与动态线程池的透明加解密实现思路,在保障数据安全的同时解决高并发性能瓶颈。整体流程分为四个关键环节:接收加解密请求任务、流水线任务分解、动态线程池调度分配、分层密钥执行透明加解密。
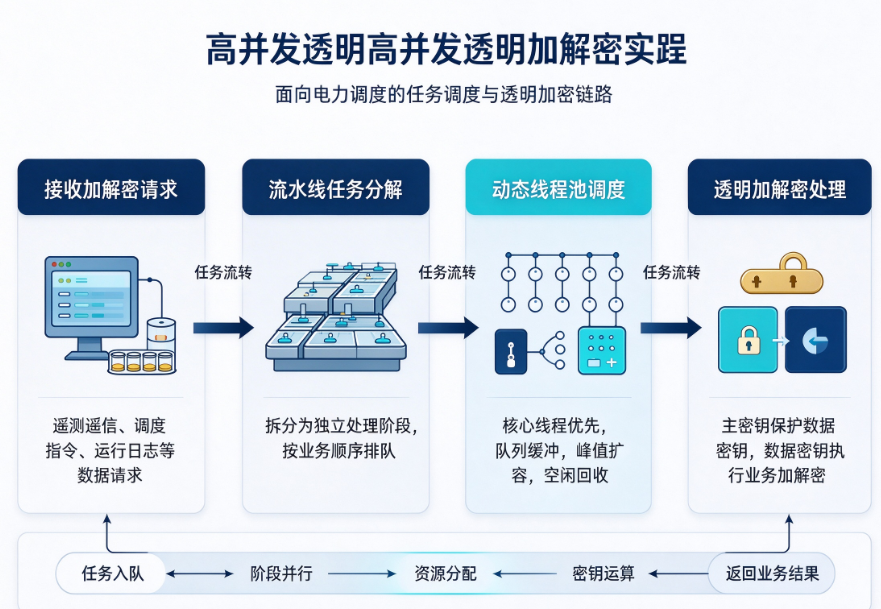
首先系统接收来自业务侧的大量待加密 / 待解密请求任务,利用流水线并发机制,把完整加解密任务拆解成多个独立处理阶段,再结合 I/O 多路复用技术,按照业务顺序排队,生成标准化任务执行队列。流水线模式类似工厂生产线,不同任务的各个阶段可以并行推进,不用等待单个任务完整处理完毕才执行下一个,大幅提升整体吞吐能力。
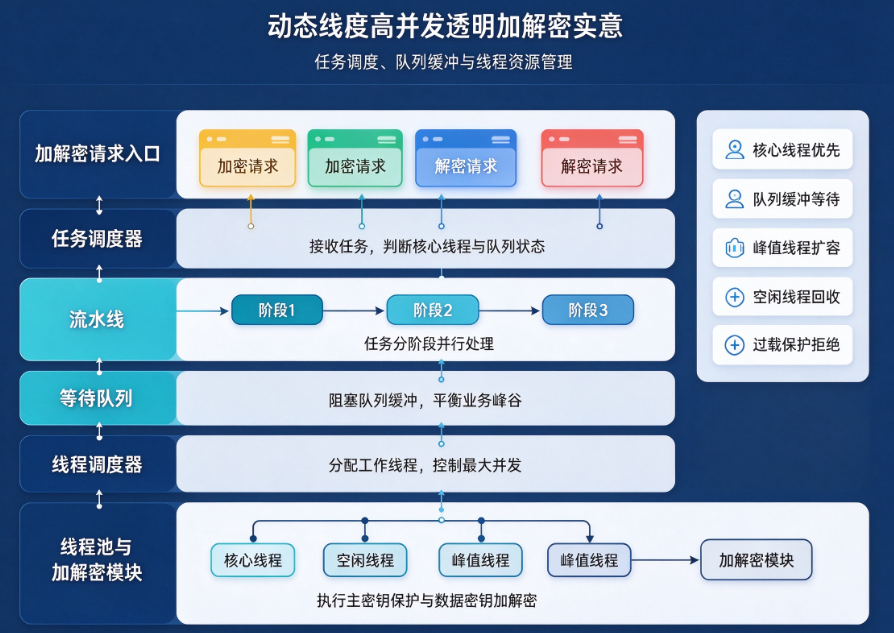
任务进入队列之后交由动态线程池完成资源调度。线程池预先设定核心线程数、最大线程数与阻塞队列。当任务到来,优先使用核心线程;核心线程占满后,新任务进入阻塞队列排队;队列打满但还未到达最大线程上限,则新建工作线程处理;如果已经抵达最大线程数量,系统会拒绝新任务并抛出异常,避免系统资源被耗尽而崩溃。任务完成后及时回收空闲线程,减少频繁创建销毁线程带来的开销。
在密码处理层面采用双层密钥架构:主密钥负责保护数据密钥,数据密钥完成实际业务数据的加解密运算。主密钥不直接处理海量业务数据,既简化密钥管理流程,也便于密钥定期轮换,就算数据密钥出现风险,攻击者没有主密钥也无法还原业务明文,进一步提升整体安全等级。解密流程和加密流程逻辑对称,同样经过任务分解、线程调度、密钥解密,把密文还原为明文返回业务应用。
这套技术方案带来三大落地价值。
业务零侵入,适配电力现有系统。透明加解密对上层调度业务完全屏蔽,原有调度软件、数据库逻辑不用修改,降低存量系统安全改造的实施难度。
第二,高并发下性能可控。流水线拆分任务加上动态线程池弹性伸缩,相比固定线程方案,能够适配业务峰谷波动,高峰期提升并发能力,低峰期回收线程节约系统资源,避免加密成为业务瓶颈。
第三,密钥体系更加安全可控。主密钥、数据密钥分层管理,满足电力行业密钥生命周期管理要求,兼顾合规与运维便捷性。
需要注意,动态线程池需要根据服务器硬件规格、业务峰值做参数调优,合理设置队列长度、最大线程数,做好过载保护,防止极端流量冲击。
电力调度系统的安全建设,不能只单纯追求加密能力,更要兼顾实时业务的性能约束。将流水线调度、动态线程资源管理与透明加密相结合,是兼顾安全合规与业务稳定性的一条可行技术路径,为电力调度核心数据构建高效可靠的静态数据防护屏障。
本文来源:数据安全研究院,360安全网
主笔专家:刘庆功
责任编辑:编辑部-方一诺
最后更新时间:2026年10月19日
上一篇:块设备层透明加密:多媒体存储数据安全实践 下一篇:没有了