内网准入设备软件怎么选?六款好用内网准入设备,知名品牌
开公司、管内网的朋友们可别划走!你有没有遇过那种气到灌三杯降火茶的倒霉事?外来对接的人随手把私人电脑往工位网口一插,带的病毒直接搞瘫全公司内网,赶了半个月的标书差点全锁死,赔违约金都没处说理;还有员工私接随身WiFi蹭网,核心资料悄摸往外漏,查三天都找不到源头。
别以为拔了USB、签了保密协议就万事大吉,入网入口没把住啥措施都白搭。六款超好用内网准入设备,知名的真不能瞎跟风买。
一、内网准入设备软件咋挑选?
好处其实特别实在:首先是把住入网第一道关,陌生设备、带风险的终端没认证根本进不来,不会随便插根线就搞瘫全网。再就是能给不同身份的人分权限,员工、访客、外包商各走各的通道,核心部门的数据外人碰不着。所有操作记录全留痕,真出问题一查就准,不用管理员瞎背锅,还能防数据泄露,省不少没必要的损失。
常见的内网准入设备软件咋挑选?
第一款:安秉网盾软件
这款是圈内公认的实干派头部产品,还拿了2026年软服之家最新图纸监控软件排行首位,在国内内网准入赛道也是妥妥的NO.1。性能很扛造,几万台终端同时在线也不拖网速,设计院、制造工厂、研发类企业用得特别多,分公司多、设备杂的单位管起来格外省心。
核心功能挑几个实用的说:
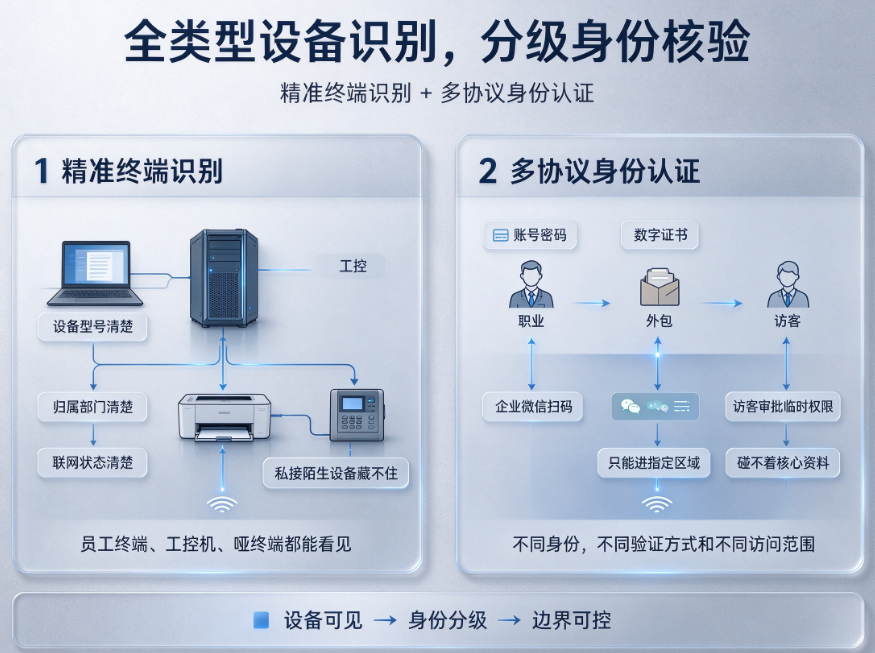
1. 精准终端识别
不管是员工的办公本、车间的工控机,还是打印机、考勤机这种没人操作的“哑终端”,它都能认明白,设备型号、归属部门、联网状态列得清清楚楚,私接的陌生设备根本藏不住。
2. 多协议身份认证
员工、外包、访客能用不同方式验证登录,账号密码、数字证书、企业微信扫码都支持。外来访客必须经过审批拿临时权限,就算连了内网也只能进指定区域,碰不着核心资料。
3. 终端安全合规检查
设备想入网得先过“体检”,没装杀毒软件、系统有高危漏洞、私自装了违规软件的,压根不给联网资格,从根上把带风险的设备拦在外头。
4. 违规外联阻断
内网设备偷偷插随身WiFi、连私人家用宽带、私接路由器的话,它会直接掐断违规网络,不让数据顺着暗道漏出去,不用管理员挨个工位蹲点查。

5. 实时监控与告警
整个内网的接入状态、操作行为都是实时盯着的,一有异常比如大批量拷文件、陌生设备硬闯,马上弹告警提醒管理员,反应特别快。
6. 风险终端自动处置
碰到带病毒、越权访问的风险设备,不用管理员手动操作,它会自动把设备挪到隔离修复区,还会弹修复指引,弄好了再放回内网,不会连累其他正常办公的设备。
7. 日志审计与安全分析
所有设备的入网、访问、操作记录都会存成日志,还能自动梳理异常行为,真出了数据泄露之类的问题,翻日志很快就能定位到人和设备,不用大家瞎猜背锅。

剩下五款我也不扯虚的,各有各的适配场景,大家对号入座就行:
第二款:CloudAccess NAC
纯云端部署的类型,不用额外花钱买硬件服务器,打开浏览器登后台就能配策略,成本不高,十几人到几十人的小初创、线下门店用着特别合适,新手也能快速上手。
第三款:SmartNAC
主打自动化运维和风险预判,靠大数据分析异常行为,适合大型数据中心、互联网公司这种终端多、运维人手紧的单位,能省不少重复性的人工活。
第四款:EntraShield
跨平台适配做得很扎实,Windows、Mac、各类国产系统都能兼容,几万台终端同时跑也不崩,还能跟企业现有的OA、考勤系统打通,中大型集团用着很顺手。
第五款:SecureNAC
属于策略驱动的款,有线、无线、VPN远程接入都能统一管,发现异常设备直接自动隔离,分支机构多、经常有员工居家远程办公的公司可以重点看看。
第六款:NetGuard
专门针对物联网智能设备做准入管控,像医院的监护仪、工厂的智能传感器、商场的智能导览屏这类设备,它都能统一查漏洞、控权限,物联网设备多的行业选它适配度更高。
最后说句实在的,选这类软件真没有绝对的好坏,关键得匹配自己公司的规模和实际需求。小团队没必要硬上重型系统花冤枉钱,大企业设备杂、分支多就得挑管控细、性能稳的。别光听销售吹得天花乱坠,有条件先试用一阵,看看顺手不、售后能不能及时找到人,适合自己的才最值。
#内网准入设备软件咋挑选?六款超好用内网准入设备,知名的#
本文来源:数据安全研究院,网络空间安全学院
主笔专家:刘庆功
责任编辑:编辑部-吴清越
最后更新时间:2026年10月29日
上一篇:泄密了翻日志发现啥也没记录?审计策略必须提前配好这几项 下一篇:文件外发防泄密有什么方案?看看这 9 款文件加密软件,推荐使用