代码在GitHub、图纸在飞书、BOM在Excel——文件散成那样,泄密只是时间问题
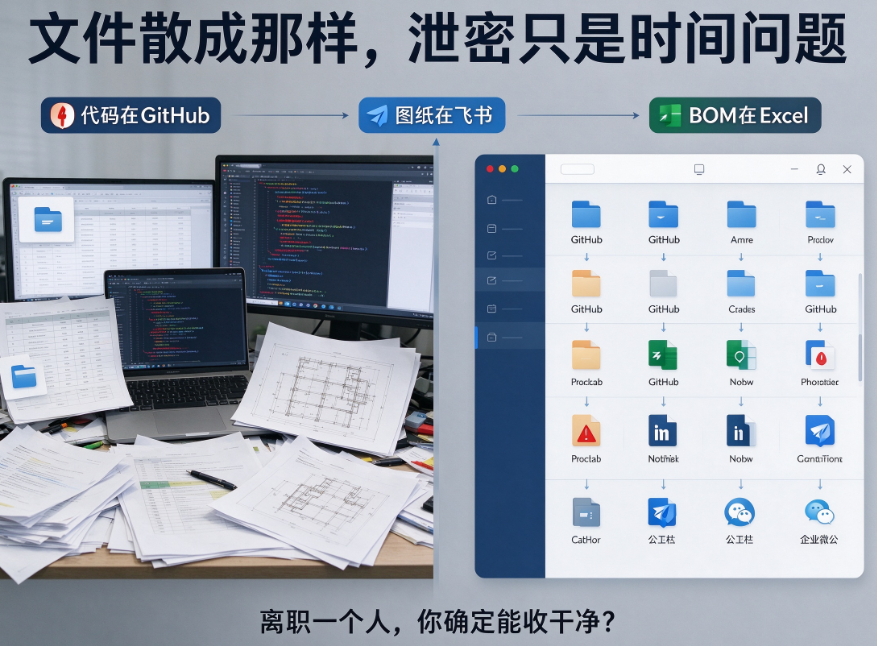
跟一个做智能硬件的团队聊,他们20来人的研发组,我随口问了一句"你们的项目文件都放哪",对方掰着手指头数:代码在GitHub,原理图在Altium本地,3D结构在飞书云盘,BOM在共享Excel,测试报告在Notion,会议纪要在钉钉文档,客户沟通记录在企微。
我说你们这文件散在七八个地方,离职一个人,你确定能收干净?
他愣了一下,说"好像确实没想过这个问题"。
文件散落带来的三个实际问题
第一,离职交接根本交不全。
员工走的时候,你把GitHub权限关了、飞书账号停了,但他本地Altium里还存着三版原理图,桌面文件夹里还有客户发来的需求文档,浏览器里还登着Notion没退出。你根本不知道他手里到底有多少东西。
第二,外发没有统一出口。
文件散在各个平台上,员工要发给供应商,从飞书下载一份、从GitHub导一份、从本地拷一份,走的是完全不同的通道。你就算在某个平台上设了审批,其他平台根本管不到。
第三,权限没法统一管。
GitHub上给了read权限,飞书云盘上给了编辑权限,Notion上给了查看权限——三套权限体系,三个后台,改一个人的权限要登三个地方。时间一长,肯定有人漏改。
怎么收:先归拢,再管控
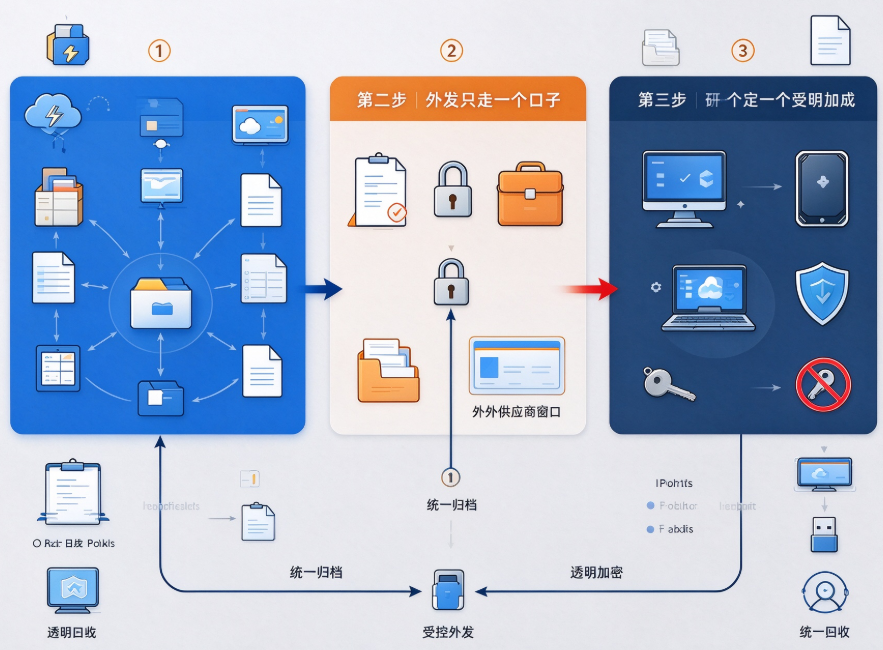
第一步:定一个"唯一存储源"。
不是说要废掉所有工具,而是定一个规矩:所有正式交付物必须归档到公司指定的文件服务器上。GitHub上的代码可以保留,但必须同步到内部仓库;飞书上的图纸可以协作,但定稿版本必须回传到加密存储区。
关键是"定稿即归档",不能只存在于某个SaaS平台上。
第二步:外发只走一个口子。
不管文件原来存在哪,要外发就必须走统一的审批通道。我们给那个团队建议的流程是:发起外发申请→填接收方信息和用途→部门主管确认业务必要性→信息安全岗确认文件脱敏程度→系统自动加密打包→生成带有效期的阅读链接。
五步,看着多,实际走下来也就几分钟。但每一步都有记录,出了问题能追。
第三步:终端上的文件做透明加密。
不管文件是从GitHub拉下来的、还是从飞书下载的、还是本地新建的,只要落在研发终端上,就自动加密。员工正常打开编辑没感觉,但文件一旦脱离授权环境就打不开。这样就算有人把文件拷到U盘里带走了,拿回去也是废的。
安秉网盾在这个场景下怎么用
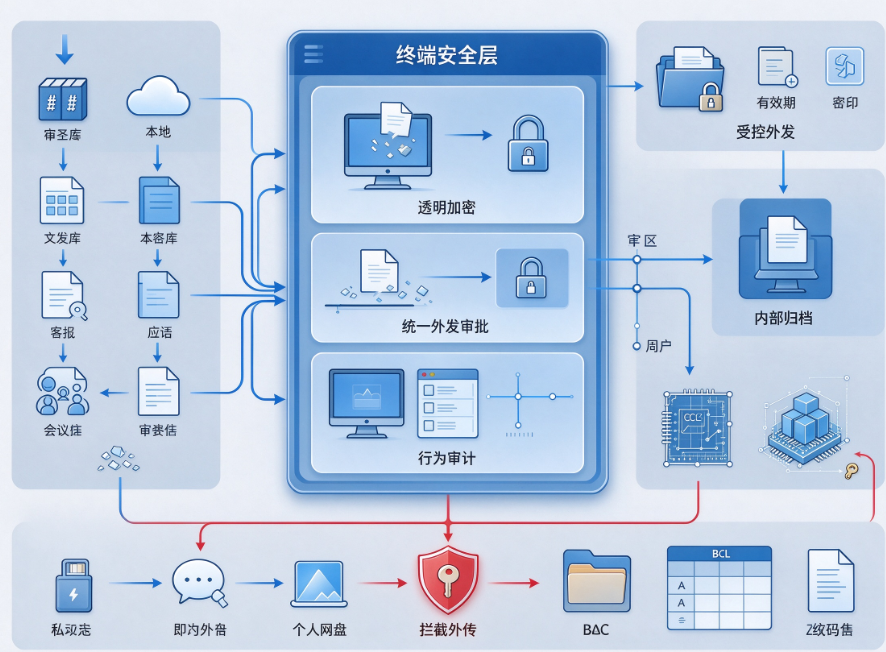
文件散落在多个平台这件事,安秉网盾的解法不是"把SaaS全禁了",而是在终端层做兜底:
透明加密不挑来源。 不管文件是从哪个平台下载下来的,落到本地就自动加密,不需要员工手动操作,也不影响正常使用。
外发管控是统一入口。 不管文件原来存在哪,外发都走同一个审批流程,策略按密级配,审批节点可以自定义。
终端行为全量审计。 从哪个平台下载了什么文件、什么时候下载的、有没有尝试外传,后台都有记录。就算文件散在八个平台上,终端这一层的行为是收得住的。
说白了,SaaS工具该用还得用,效率摆在那。但你得在终端这一层兜住底——文件落到本地就加密,外发必须走审批,操作全程有日志。平台可以散,管控不能散。
本文来源:网络空间安全学院,信息安全平台
主笔专家:方滨兴
责任编辑:编辑部-张景辰
最后更新时间:2026年10月22日
上一篇:同组同事把方案文件转给了竞品?内部权限没分级才是根源 下一篇:研发网和外网混着用?把隔离、权限、审批拆细了才管用