员工离职前一周疯狂下载文件?这套管控流程能提前拦住
去年有个做医疗器械的客户跟我讲了一件事:一个结构工程师提了离职,交接期两周,结果离职后第三天,他们发现竞品公司出了一款新产品,外观结构和他们一款还没上市的型号高度相似。回头查日志,这人在离职前五天,分批次把整个项目文件夹拷到了个人移动硬盘里。
事后追责?人已经走了,文件也追不回来。
这件事让我意识到一个问题:大多数公司的离职管控,卡在"人走了才收权限",而不是"人要走的时候就启动管控"。
离职触发不能靠HR手动通知IT
很多公司的流程是:员工提离职→HR走OA→IT收到通知→手动回收权限。这中间可能隔两三天,甚至一周。这段时间里,员工的系统权限跟在职时一模一样。
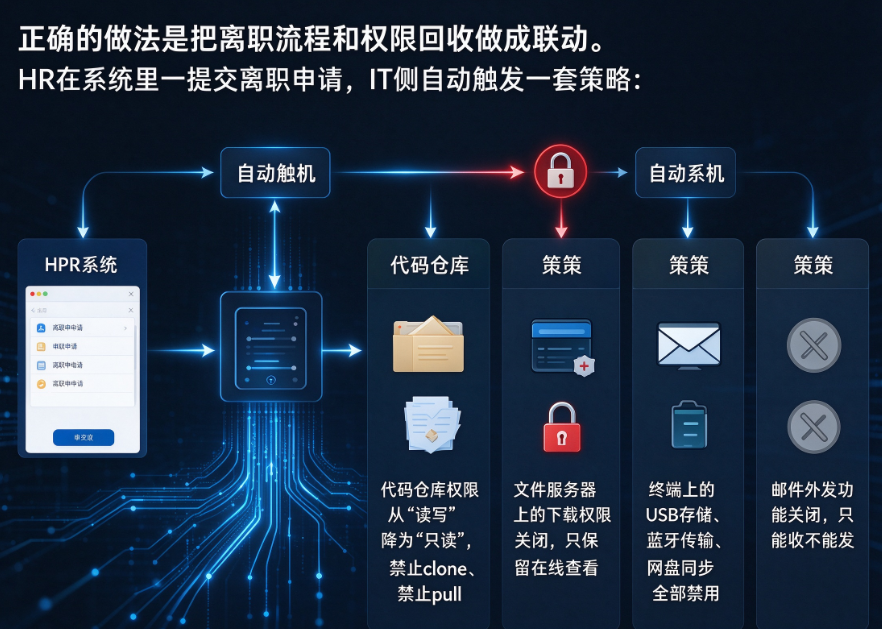
正确的做法是把离职流程和权限回收做成联动。HR在系统里一提交离职申请,IT侧自动触发一套策略:
代码仓库权限从"读写"降为"只读",禁止clone、禁止pull
文件服务器上的下载权限关闭,只保留在线查看
终端上的USB存储、蓝牙传输、网盘同步全部禁用
邮件外发功能关闭,只能收不能发
这些不需要IT手动操作,策略引擎自动下发,从提交离职到权限收紧,中间不超过10分钟。
交接期内的文件访问要"留痕+限量"
完全不给访问也不现实,交接总得看文件。但必须加两个限制:
第一,访问留痕。交接期内打开过哪些文件、什么时候打开的、有没有尝试复制,全部记录在案。交接完成后这份日志要存档,万一后面出事能追溯。
第二,限量。比如交接期内单日下载文件数不超过20个,超过就触发告警,需要部门主管二次确认。正常交接根本用不了这么大的量,超了大概率有问题。
离职当天终端要做一次"清场"
人走之前,IT要当面做一次终端检查:
本地有没有残留的项目文件(很多人习惯把代码拉到本地跑)
浏览器有没有登录过公司内网系统没退出
有没有装过远程桌面工具(有些人离职后还想连回来)
个人设备有没有连过公司WiFi(如果有,要踢掉)
这一步别嫌麻烦,十分钟的事,能堵住很多漏洞。
安秉网盾在这块怎么配合
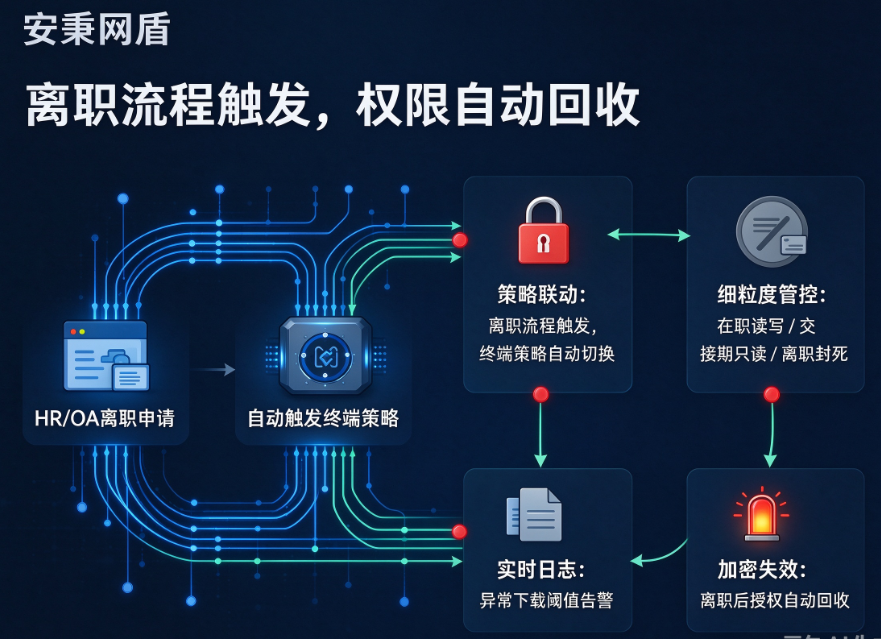
上面说的这些策略,靠人工执行肯定不现实,得靠系统自动跑。我们用的安秉网盾,几个点比较对口:
策略联动做得比较顺。 它可以对接HR系统或者OA,离职流程一触发,终端策略自动切换,不需要IT手动干预。
终端管控粒度够细。 不是简单地"禁USB",而是可以按场景配策略——在职时允许读写,离职交接期只允许读取不允许写入,离职当天全部封死。
文件操作日志是实时的。 不是事后导出来看,而是后台实时展示,可以设阈值告警。比如某个账号一小时内下载超过10个文件,直接推送通知给管理员。
加密文件离职后自动失效。 员工在职时接触的加密文件,离职后授权自动回收,就算他之前拷走了文件,离职后也打不开。
说到底,离职泄密这件事,核心不是"防住他拷贝",而是"让他拷贝了也没用、拷贝的过程你能看到"。把触发机制、交接管控、终端清场这三步串起来,比事后追责有用得多。
本文来源:网络空间安全学院,国家信息中心网
主笔专家:李萌
责任编辑:编辑部-赵星然
最后更新时间:2026年10月19日
上一篇:供应商要看图纸、外包要碰代码?4步把权限卡到刚好够用 下一篇:没有了