某激光设备公司工程师用向日葵远程连公司电脑,把光学设计文件拖到家里:远程桌面这条暗道谁来管
去年跟一个做激光切割设备的朋友聊天,他跟我说了件事,挺窝火的。
他们公司做高功率光纤激光切割头的,核心壁垒在光学设计——准直镜组、聚焦镜组的参数搭配,还有那个动态调焦的补偿算法。这套东西他们三个人磨了两年,光打样验证就烧了四十多万。
负责光学的工程师姓孙,干了三年。去年十一月离职,去了同行。
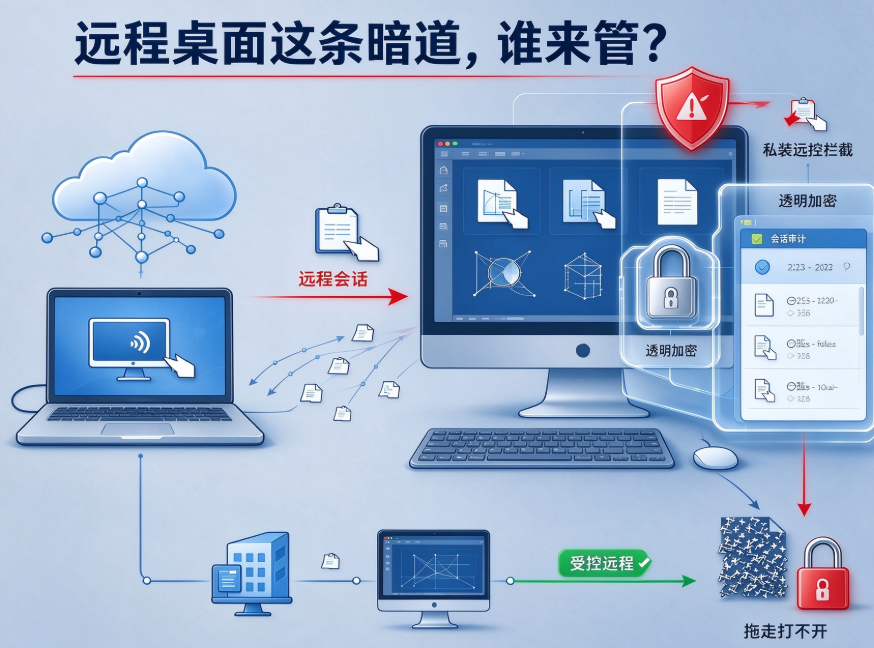
泄露方式很简单:他离职前两周,在自己家里用向日葵远程连上了公司电脑,把光学设计文件、Zemax工程文件、还有几份内部测试报告,直接拖到了本地桌面。整个过程不到二十分钟。
为什么能连?因为公司没禁远程桌面软件。他工位那台电脑一直开着,向日葵客户端设了开机自启,密码是他自己设的,IT根本不知道。
怎么发现的?
今年三月,竞品发了一款新切割头,焦距范围、光斑质量、动态响应速度跟他们几乎一样。朋友通过行业关系一打听,孙某就在那边。
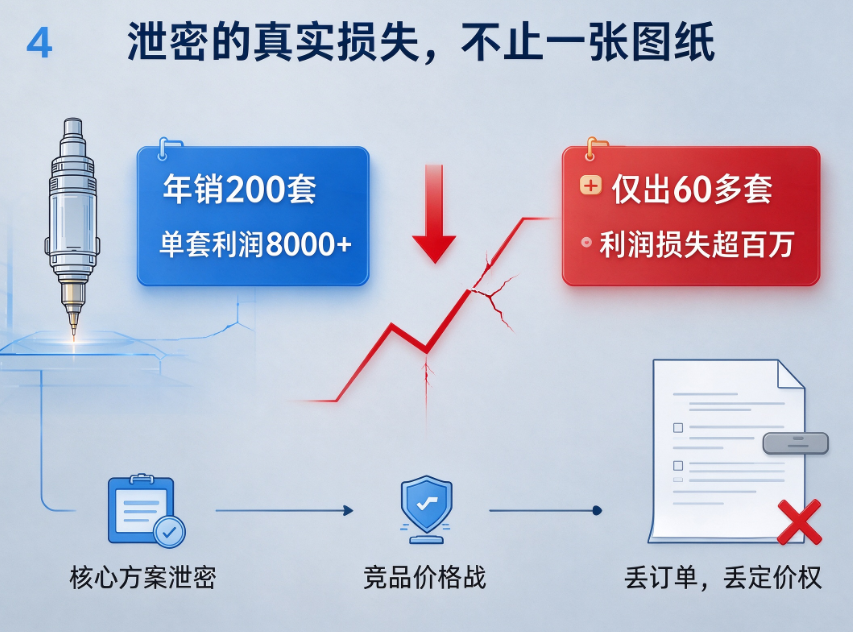
损失:他们那款切割头一年卖大概两百套,单套利润八千多。竞品一出直接打价格战,今年只出了六十多套,少赚一百多万。更难受的是有个大客户本来要签年度框架协议的,看到竞品后直接搁置了。
报警了吗?报了,但远程桌面操作不留文件拷贝痕迹,日志里只有"连接记录",你没法证明他拖了什么文件。最后不了了之。
这事暴露的问题:
第一,远程桌面软件必须管控。 向日葵、TeamViewer、ToDesk,这些东西装在公司电脑上就是个后门。不是不让用,是要有审批、有白名单、有操作日志。
第二,核心文件要加密。 就算被远程拖走了,文件本身是加密的,脱离受控环境打不开,这才是兜底。
第三,非工作时间的远程连接要告警。 晚上十点、周末,有人远程连公司电脑,这种事应该自动触发告警,而不是等出了事再查。
具体怎么落地?
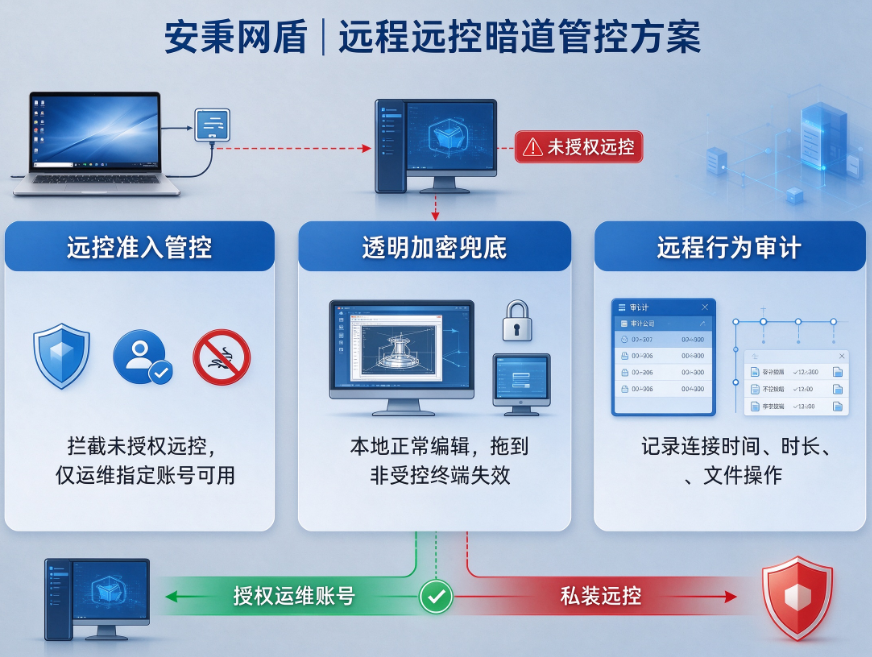
我后来了解到安秉网盾,它对远程桌面的管控做得比较到位:
可以识别并禁止未经授权的远程工具运行,也可以只允许IT运维的特定账号使用;
配合文件透明加密,核心文件在本地正常打开编辑,一旦被拖到非受控终端就自动失效;
另外它的行为审计能记录远程连接的时间、时长、文件操作,出了事有据可查。
对于靠设计吃饭的企业来说,一张图纸、一组参数就是全部身家。远程桌面这条暗道,不堵上,迟早出事。
本文来源:网络空间安全学院,信息安全平台
主笔专家:杨良斌
责任编辑:编辑部-刘沐言
最后更新时间:2026年10月22日
上一篇:核心代码担心外泄?企业必备5款源代码防泄密软件 下一篇:某智能锁厂把PCB图发给贴片厂打样,3个月后山寨货铺满华强北:外协加工这环漏了什么