某新能源电池厂核心配方被实习生拷走,竞品三个月就出了同款:复盘这次泄密到底哪里出了问题
去年年底跟一个做电池的朋友吃饭,他喝了点酒,跟我倒了一肚子苦水。
他们公司花了两年时间、投了将近800万研发的一款高镍正极材料配方,结果被一个实习生用U盘拷走了。这个实习生干了不到两个月,走的时候没人交接,也没人查他电脑。
事情是怎么暴露的呢?
三个月后,他们发现一家竞品突然推出了一款参数几乎一模一样的产品,能量密度、循环寿命、甚至低温衰减曲线都对得上。朋友说当时看到竞品发布会的PPT,手都是抖的。
后来内部排查,调了门禁记录和上网日志,才发现这个实习生离职前一周,连续三天在实验室加班到晚上十一点,期间用私人U盘拷贝了配方文档、实验数据和工艺参数。问题出在哪?他们实验室的电脑USB口从来没封过,文件也没做加密,谁插上就能拷。
损失怎么算?
800万研发费用打了水漂是明面上的。更要命的是,他们本来已经跟两家车企谈好了定点,对方一看市面上有同款且价格更低,直接搁置了合作。粗略估算,丢掉的订单金额在3000万以上。
事后他们做了什么?
报警了,但说实话,取证很难。那个实习生咬定是"学习资料",加上文件没有水印、没有操作日志,最后不了了之。公司后来补了一堆制度,但配方已经泄露了,补也补不回来。
这件事让我想了很久,其实他们的问题不是个例。我后来接触了不少制造业企业,发现泄密这件事,往往不是黑客多厉害,而是内部管理太粗放。总结下来,有几个点是可以提前防住的:
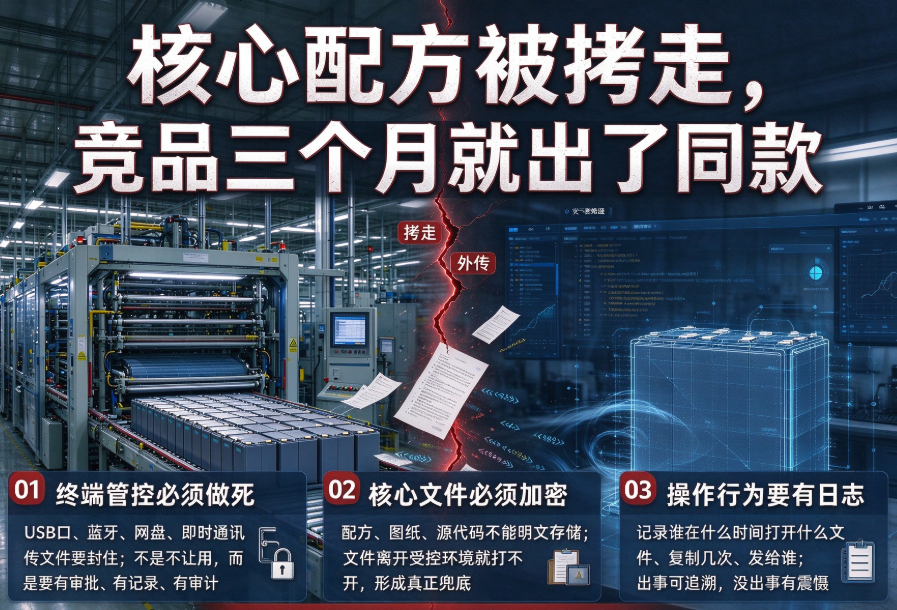
第一,终端管控必须做死。 USB口、蓝牙、网盘、即时通讯传文件,这些通道不封住,等于大门敞开。不是说不让用,而是要有审批、有记录、有审计。
第二,核心文件必须加密。 配方、图纸、源代码这些东西,不能以明文形式躺在硬盘上。一旦文件离开受控环境就打不开,这才是真正的兜底。
第三,操作行为要有日志。 谁在什么时间打开了什么文件、复制了几次、发给了谁,这些记录必须留痕。出了事能追溯,没出事也能起到震慑作用。
说到这儿,我后来了解到一个产品叫安秉网盾,就是专门解决这类问题的。它的思路比较清晰:
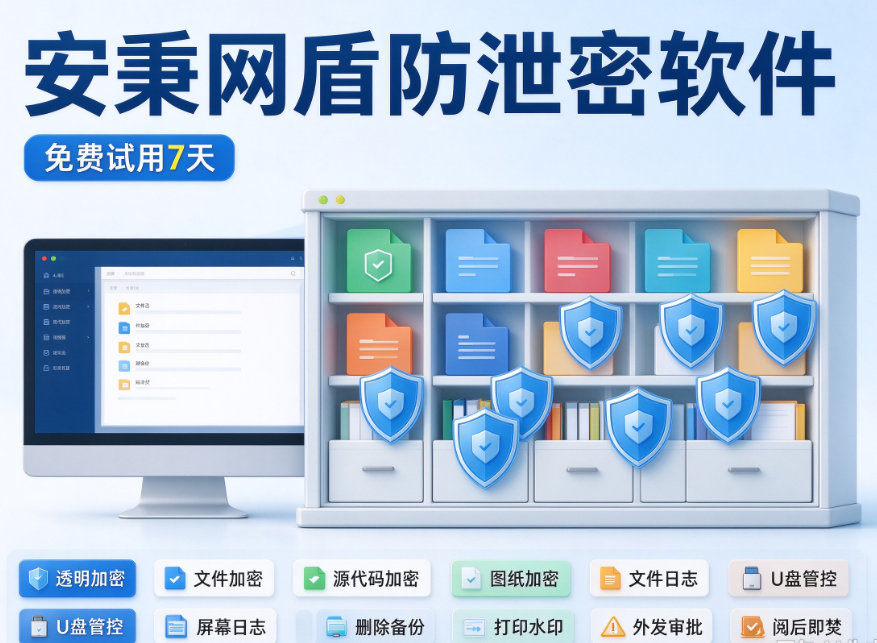
不是简单粗暴地封掉所有外设,而是做细粒度的权限管控。
比如U盘可以设成只读,文件可以按部门、按密级设置不同的访问权限,核心文档自动加密,拷出去也打不开。
另外它的外设管控、上网行为审计、文件操作日志这些功能是打通的,不用东拼西凑好几套系统。
对于制造业、研发型企业来说,这种"事前能防、事中能控、事后能查"的方案,比事后报警有用得多。毕竟泄密这件事,防住一次,可能就省了几千万。
本文来源:360安全网,信息安全平台
主笔专家:王小云
责任编辑:编辑部-马俊驰
最后更新时间:2026年10月13日
上一篇:文件加密软件有哪些?2026年6款主流文件加密软件汇总盘点 下一篇:没有了