让密钥住进 远端保险箱:分布式数据库透明加密的密钥管理之道
数据是企业的核心资产,而数据库就是存放资产的 "金库"。为了守住金库,业界普遍采用透明加密技术:在不改动上层业务的前提下,由数据库在底层自动对数据文件进行加密,应用和用户几乎无感知,安全性却大幅提升。
可一个容易被忽视的问题是 —— 加密的 "钥匙"(密钥)放在哪里?如果密钥和数据文件存放在一起,那么再强壮的锁也形同虚设。
密钥 "放本地" 的隐患
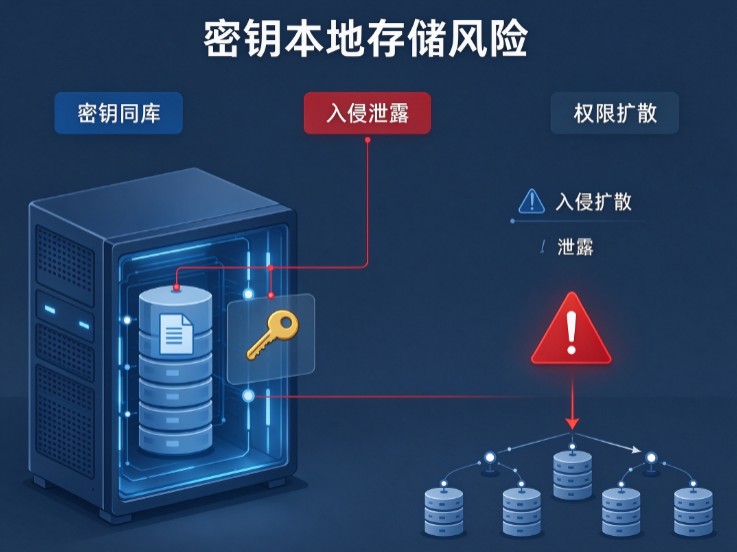
传统关系型数据库的透明加密密钥,大多依赖数据库本身或关联插件生成和存储,密钥文件直接落在数据库服务器本地,路径还记录在配置里。这意味着,一旦黑客成功入侵数据库服务器,拿到数据库数据、日志和配置,就能顺着配置找到密钥文件:要么恶意篡改密钥文件导致数据库数据异常;要么把文件拷贝到另一台服务器,直接启动并访问数据库,读取其中内容。数据安全防线就此崩塌。
而在分布式数据库场景下,问题更加棘手。数据往往分库分表、分散存储在多分片、多个数据存储节点上,这就要求透明加密功能在同一个租户的所有节点上保持一致,才能保证整体数据安全 —— 这是单库方案难以满足的。
让密钥住进 "远端保险箱"
针对这些痛点,业界提出了一种新思路:让加密密钥 "搬离" 数据存储节点,住进位于远端的 "高权元数据库" 这个保险箱里。密钥由独立的元数据管理器生成和管理,与数据存储节点物理隔离,客户端(业务层)始终无法接触到密钥信息 —— 就算服务器被攻破,攻击者拿到的也只是密文,而没有钥匙。
透明加密如何 "有条不紊" 地运转?
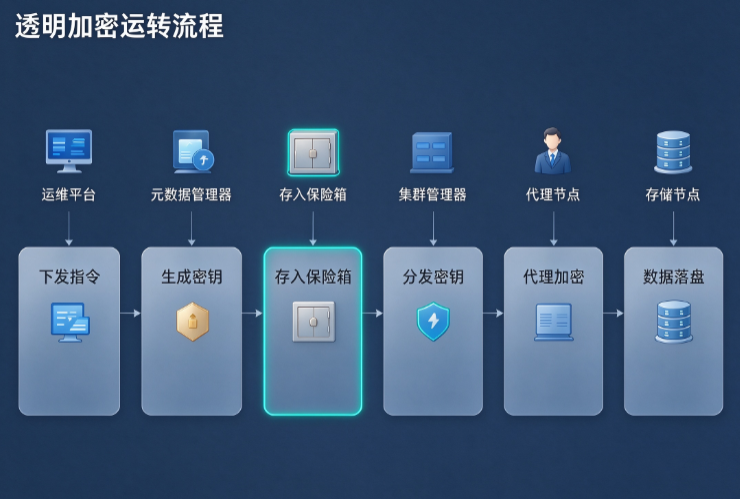
整套机制可以通俗地理解为一条清晰的生产线:
第一步,管理员在运维管理平台上,按租户选择 "开启透明加密"" 更新密钥 "或" 关闭透明加密 ",平台把指令连同租户标识一起封装成消息,交给元数据管理器;
第二步,元数据管理器解析指令、完成预校验后,生成透明加密信息(含密钥),并把密钥存进远端高权元数据库 —— 密钥从此与数据存储节点 "两地分居";
第三步,元数据管理器把透明加密信息交给集群管理器;
第四步,集群管理器再分发给该租户下的所有数据库代理节点,确保一个不落;
第五步,数据库代理节点执行加密任务,并把透明加密信息缓存在本地和数据存储节点;
第六步,数据存储节点依据缓存中的加密信息,对数据文件完成加密。
几个保障安全与一致性的关键设计
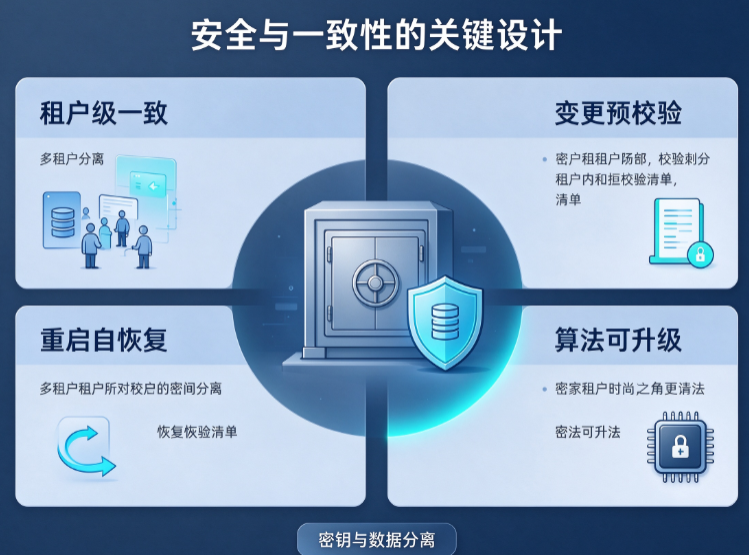
一是 "租户级一致"。分布式数据库通常多租户共存,方案以租户为单位管理透明加密:同一租户的所有存储节点加密开关保持一致,不同租户彼此隔离互不影响,也不干扰备份恢复和高可用切换。
二是 "变更预校验"。每次启用、更新或关闭加密,系统都会先做一轮 "体检"—— 检查节点状态是否正常、链路是否连通、是否有备份恢复等互斥任务正在执行、各节点缓存的加密信息是否一致,全部通过才真正变更,失败则回滚,保证加密状态前后一致。
三是 "重启自恢复"。数据存储节点重启时,可从数据库代理节点的缓存中取回加密信息;代理节点重启时,则从高权元数据库取回。任何节点任何时候都保留着租户一致的加密信息,节点故障也不影响整体加密状态。
四是 "算法可升级"。方案支持 AES256、国密等主流算法,并可随数据存储节点平滑调整升级,满足不同安全等级的合规要求。
小结
把密钥 "请进" 远端的隔离保险箱,既守住了数据文件本身,也守住了那把 "开锁的钥匙"。它让分布式数据库在做到透明、无感加密的同时,真正实现 "钥匙与锁分离、安全与效率兼得"—— 这,正是企业级数据安全该有的样子。
本文来源:网络空间安全学院,企业数据安全官
主笔专家:刘庆功
责任编辑:编辑部-张景辰
最后更新时间:2026年10月26日
上一篇:给 IPSec VPN 网关加一道 透明加密的安全锁 下一篇:没有了